
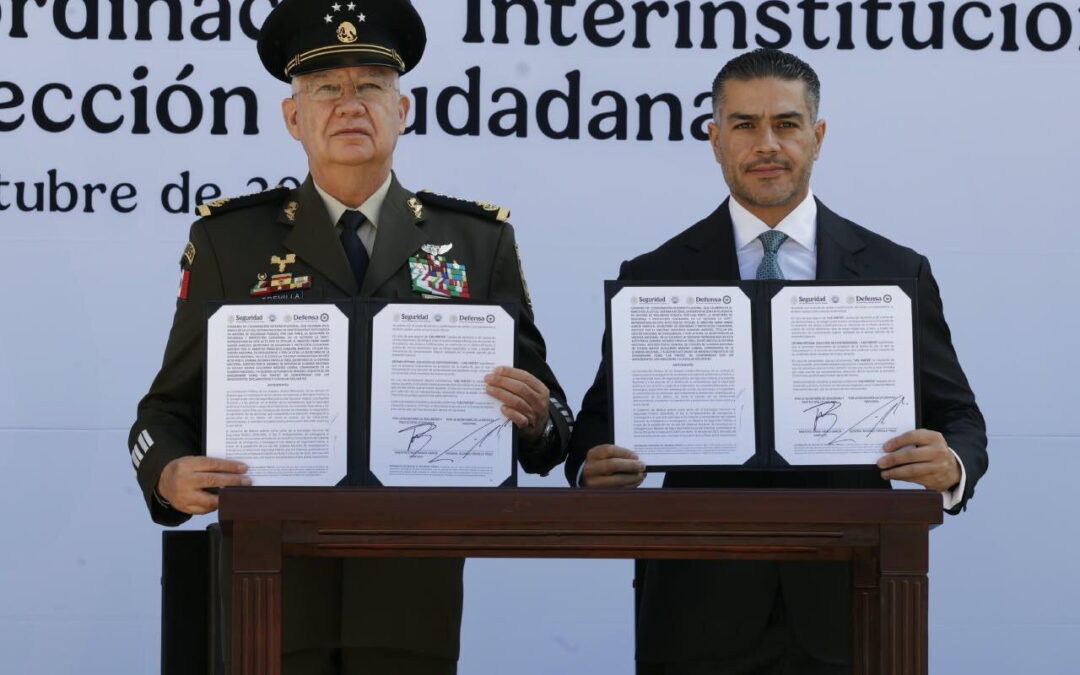
Una firma sin letra chica El martes 20 de octubre, en el Campo Militar número 1, dos secretarios firmaron un convenio que merecía un debate nacional y recibió cobertura de ceremonia, no de debate. La Guardia Nacional, adscrita a la Secretaría de la Defensa, podrá interconectar sus sistemas con la Plataforma Central de Inteligencia que opera el Centro Nacional de Inteligencia, y consultar sus bases de datos y registros. Además, el CNI también podrá consultar en tiempo real los sistemas de la Guardia Nacional.
Datos de un lado, datos del otro, y un puente entre una institución civil y una corporación militar.
Lo que no dijeron Lo verdaderamente relevante es lo que no se explicó. Los funcionarios no detallaron qué bases se conectarán, qué niveles de acceso tendrá cada institución, cuál es el calendario de implementación ni qué controles técnicos regirán las consultas. Es decir, se anunció la puerta, pero no la cerradura, ni quién tendrá la llave, ni quién llevará el registro de quién entró. Se invoca, además, que todo ocurrirá conforme a la ley y bajo la conducción del Ministerio Público. Es una frase correcta y, por sí sola, vacía: la ley no se cumple por declaración, se cumple con procedimientos que alguien pueda auditar.
El ancla legal y su fragilidad El convenio se apoya en la Ley del Sistema Nacional de Investigación e Inteligencia en Materia de Seguridad Pública, publicada en julio de 2025, que ya preveía compartir productos de inteligencia con la Guardia Nacional y conectar plataformas y bases en tiempo real. Aquella ley pasó entre acusaciones de la oposición que la llamaron ley espía y de vigilancia masiva sin control judicial efectivo. Ese es un señalamiento político, no una sentencia. Pero tampoco quedó respondido. Un convenio administrativo no puede ampliar lo que la ley permite; solo puede operar lo que ya permite. Y si la ley dejó huecos, el convenio los hereda y puede profundizarlos sin pasar por el Congreso.
El problema del cruce civil-militar Aquí está el núcleo del riesgo. Una institución civil de inteligencia entrega acceso a una corporación que, desde octubre de 2024, es fuerza armada permanente integrada a la Defensa. La inteligencia civil existe, entre otras razones, para que la información sobre ciudadanos esté sometida a una lógica distinta de la militar: reglas de legalidad, límites de finalidad, controles externos. Cuando los datos fluyen hacia una estructura de mando y disciplina castrense, esa separación deja de ser un principio y se convierte en una buena intención. No estoy diciendo que los militares abusarán. Digo que el diseño no debe depender de que no lo hagan.
Inteligencia que se disfraza de prueba El general Trevilla afirmó que el convenio servirá para obtener indicios y elementos de prueba. Ahí hay un riesgo jurídico que lo difundido no menciona: el lavado de inteligencia. Un producto de inteligencia nace sin los controles de un proceso penal, su origen puede ser reservado, su fiabilidad rara vez es auditable.
Medir antes de aplaudir
Si llega a una carpeta de investigación como si fuera un indicio, la defensa no podrá confrontarlo y el juez no podrá valorarlo. El resultado puede ser doble: injusticia para inocentes señalados por patrones mal construidos y nulidades para culpables bien detenidos. Mala política para ambos lados.
La superficie de ataque Interconectar sistemas es multiplicar puertas. La seguridad de una red conectada tiende a parecerse a la de su eslabón más débil, y aquí el eslabón puede ser un servidor, un proveedor o un usuario con acceso. México tiene memoria reciente: en 2022 la filtración conocida como Guacamaya expuso documentación masiva de la Defensa, y organizaciones civiles han documentado espionaje con Pegasus atribuido a instancias del Estado. No hay evidencia pública de que la plataforma carezca de blindaje; tampoco hay evidencia pública de que lo tenga. Se anunció la conexión, no la auditoría. Y el enemigo habitual de un sistema de inteligencia no es el hacker extranjero, sino el operador comprado.
¿Gobierno policial? Se dice que esto conduce a un Estado policial. Prefiero ser preciso: una firma no instaura un régimen. Pero los regímenes de vigilancia no nacen de golpe; se construyen con convenios razonables, finalidades legítimas y controles postergados. El patrón conocido se llama expansión de finalidad: los datos reunidos para perseguir al crimen pueden terminar sirviendo para otras cosas, porque están ahí. Con la plataforma en el Ejecutivo, usuarios armados y opacidad sobre sus reglas, lo que falta son contrapesos visibles. Y la próxima administración heredará las bases con reglas que hoy desconocemos.
Qué exigir: controles y sanciones Criticar sin proponer es comodidad. Propongo cinco salidas: -Primera: publicar una versión pública del convenio y los lineamientos de acceso, con las bases conectadas y los perfiles de usuario. -Segunda: registro inmutable de cada consulta, con nombre, fecha y finalidad, revisable por un órgano externo. -Tercera: auditoría independiente y periódica de seguridad de la plataforma, con informe al Congreso. -Cuarta: protocolo que impida usar inteligencia como prueba sin validación del Ministerio Público y cadena de custodia. -Quinta: sanciones expresas, administrativas y penales, para quien consulte sin finalidad legítima o filtre información, incluidos mandos. Añado una condición: indicadores públicos de desempeño. El CNI presume cinco centros regionales de fusión, más de 10,000 tarjetas de alertamiento y casi 8,000 fichas de investigación. Son cifras oficiales, sin verificación independiente conocida, y producir tarjetas no equivale a esclarecer delitos. Que se midan casos resueltos, errores detectados, incidentes de seguridad y sanciones aplicadas. Y que el convenio tenga vigencia limitada y cláusula de revisión, para que la renovación sea un examen y no un trámite.
La pregunta que queda La seguridad pública no se construye acumulando datos, sino confianza. Ningún sistema de inteligencia sobrevive a la sospecha de que sirve a fines distintos de los declarados, y ninguna confianza se obtiene pidiéndola. Se gana solo con reglas visibles, auditores incómodos y castigos reales. Si el Estado quiere que le entreguemos la mirada, que nos muestre primero quién lo vigila a él.
*Alberto Guerrero Baena es consultor y estratega en Política de Seguridad, Policía y Movimientos Sociales, además de titular de la Escuela de Seguridad Pública y Política Criminal del Instituto Latinoamericano de Estudios Estratégicos, así como exfuncionario de Seguridad Municipal y Estatal. Puedes escucharlo con su análisis en Políticas de Seguridad en diferentes espacios de la Radio y Televisión en CDMX y Michoacán. Correo electrónico: albertobaenamx@gmail.com
Nota editorial: Las opiniones publicadas en esta columna corresponden exclusivamente al autor.
]]>
Comentarios recientes